

Fundación Navarra para la Excelencia

JORNADA
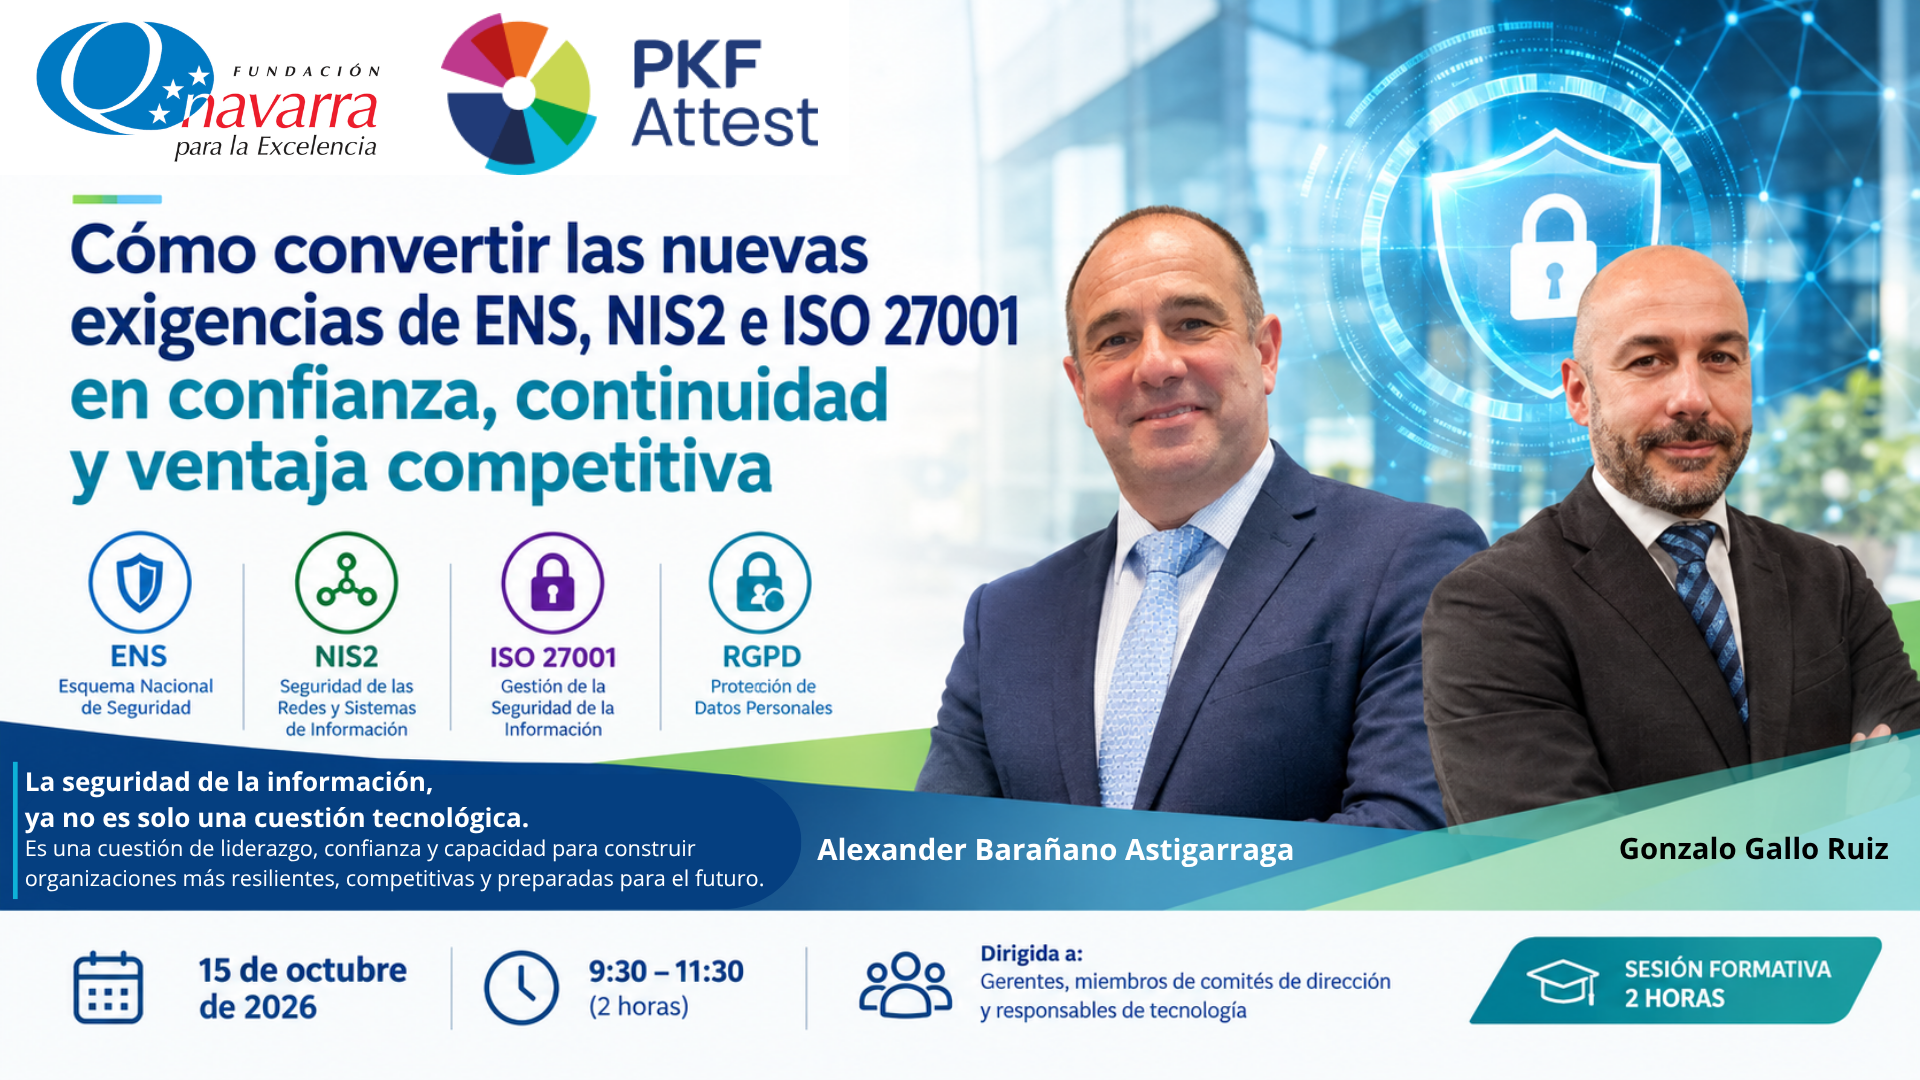
CÓMO CONVERTIR LAS NUEVAS EXIGENCIAS DE ENS, NIS2 E ISO 27001 EN CONFIANZA, CONTINUIDAD Y VENTAJA COMPETITIVA
Ponentes
Alexander Barañano Astigarraga: Socio de PKF Attest / Responsable del Área de Seguridad de la Información y Ciberseguridad [+ info]
Gonzalo Gallo Ruiz: Manager de PKF Attest / Consultoría de Protección de Datos [+ info]
Dirigido a
Esta sesión está especialmente dirigida a gerentes, personas integrantes de comités de dirección y responsables de tecnología, que buscan comprender qué está cambiando, qué riesgos deben anticipar y qué decisiones estratégicas deben impulsar para proteger y fortalecer sus organizaciones.
Contenido de la Jornada
La transformación digital, la creciente dependencia tecnológica de las organizaciones y el incremento de las amenazas de ciberseguridad han situado la seguridad de la información en el centro de la agenda de los equipos directivos.
Hoy, una brecha de seguridad ya no representa únicamente un problema tecnológico. Puede comprometer la continuidad de la actividad, afectar a la confianza de clientes y ciudadanos, generar importantes costes económicos y provocar un impacto reputacional difícil de revertir. Al mismo tiempo, el nuevo marco regulatorio exige a las organizaciones reforzar sus capacidades de prevención, respuesta y recuperación, incorporando la gestión de la seguridad como parte esencial de su estrategia empresarial. Los marcos NIS2, ENS e ISO 27001, junto con las exigencias de RGPD en materia de protección de datos y gobierno de la información, se están consolidando como referentes para estructurar esta transformación.
En este contexto, surge una cuestión clave para cualquier organización:
¿Está preparada tu empresa para afrontar los nuevos desafíos de seguridad y cumplimiento normativo?
En esta sesión de 90 minutos, organizada en colaboración con PKF Attest, abordaremos cómo las organizaciones públicas y privadas pueden responder a este nuevo escenario desde una visión estratégica, donde la seguridad deja de ser una cuestión exclusivamente técnica para convertirse en un factor de confianza, sostenibilidad y competitividad.
Durante la jornada analizaremos cómo los marcos ENS, NIS2 e ISO 27001, junto con los requisitos de RGPD para la protección de los datos personales, están redefiniendo la forma en que las organizaciones gestionan sus riesgos, protegen sus activos críticos y fortalecen su capacidad para operar en entornos cada vez más complejos e interconectados.
Reflexionaremos sobre cuestiones como:
✅ El impacto real de ENS, NIS2, ISO 27001 y RGPD en la gestión, la gobernanza de la información y la toma de decisiones de las organizaciones públicas y privadas.
✅ Las implicaciones y responsabilidades que asumen los órganos de dirección ante los nuevos requisitos regulatorios.
✅ Cómo convertir el cumplimiento normativo en una oportunidad para mejorar procesos, reforzar la confianza, acceder a nuevos mercados y generar una ventaja competitiva sostenible.
✅ Qué papel deben desempeñar la cultura organizativa, el liderazgo y la toma de decisiones para construir organizaciones más seguras y preparadas para el futuro.
Más allá de las obligaciones regulatorias, esta jornada pretende ofrecer una visión práctica y ejecutiva de la seguridad de la información como un elemento fundamental para la buena gestión, la excelencia organizativa.
«Porque la seguridad de la información ya no es solo una cuestión tecnológica. Es una cuestión de liderazgo, confianza y capacidad para construir organizaciones más resilientes, competitivas y preparadas para el futuro»
Sede de la Jornada
La jornada tendrá lugar el jueves 15 de octubre, a las 9:30 h. en las instalaciones de Klammer WorkSpaces Carlos III (Avenida Carlos III, 8A – 6º Planta – 31002 Pamplona)
Información sobre la asistencia
La asistencia a la jornada es gratuita, previa inscripción a la misma.
El aforo es limitado, por lo cual en caso de superarlo la Fundación se reserva el derecho a restringir la asistencia a una persona por organización.
Unirse a otra persona
¿Ya registrado?